Il fenomeno del phishing online rappresenta una tra le minacce informatiche più diffuse e insidiose in cui si può incappare in qualsiasi momento. Ma di cosa si tratta? Parliamo di una truffa digitale che mira a ingannare gli utenti inducendoli a rivelare informazioni personali, credenziali di accesso, dati bancari o altre informazioni sensibili.
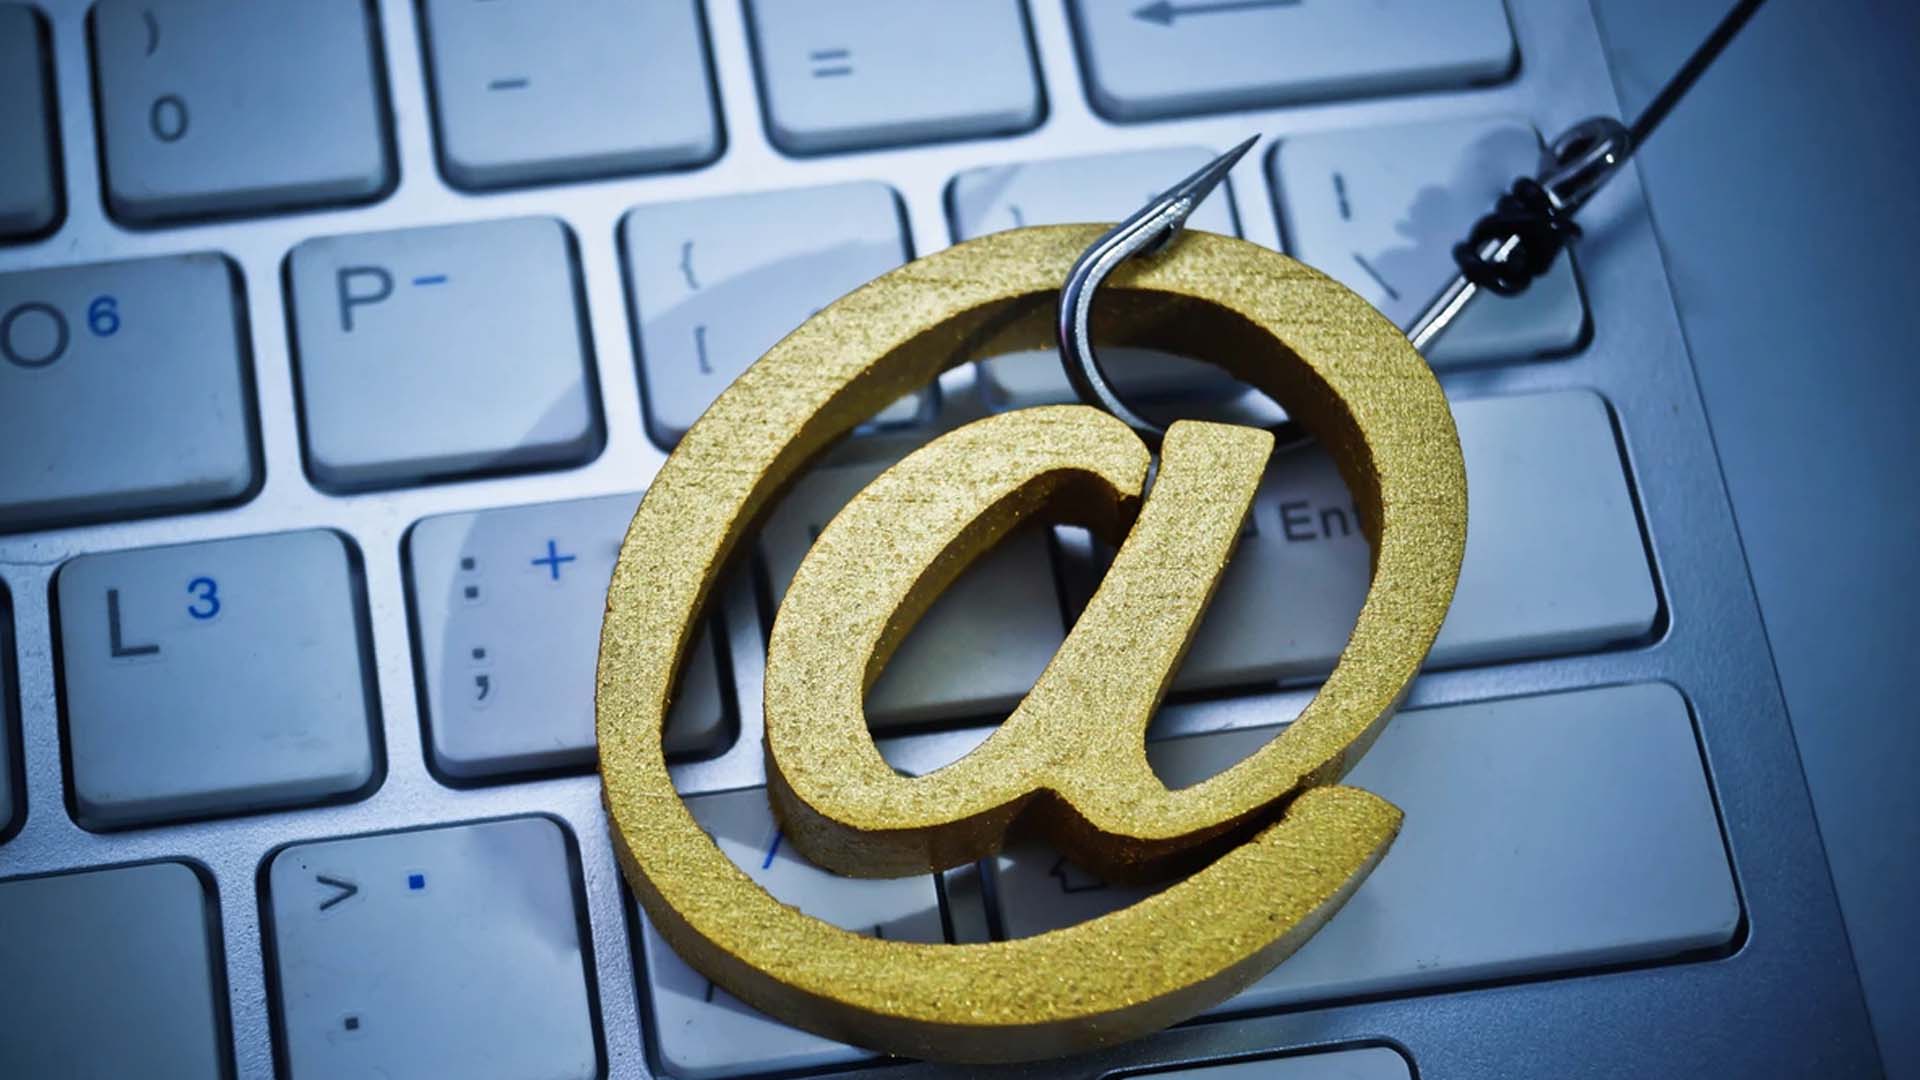
Il termine deriva da fishing, ossia pescare, perché i criminali informatici lanciano una sorta di esca aspettandosi che qualcuno abbocchi. Questa esca è solitamente costituita da un messaggio apparentemente legittimo, inviato tramite email, SMS, social network o applicazioni di messaggistica istantanea, che riproduce in modo verosimile l’aspetto, il tono comunicativo e le parole utilizzate da vere aziende, enti pubblici o istituti finanziari come banche.
L’obiettivo è convincere la vittima ad agire in modo impulsivo, per esempio cliccando su un link nocivo o scaricando un allegato che contiene virus informatici. Negli anni le tecniche di phishing si sono evolute notevolmente. Inizialmente i messaggi erano spesso palesemente finti, scritti con errori grammaticali e facilmente riconoscibili.
Oggi invece i truffatori sfruttano strumenti di ingegneria sociale, analisi comportamentale e perfino intelligenza artificiale per rendere questi messaggi truffa più credibili e personalizzati. È frequente che gli attacchi si basino su informazioni raccolte dai social network o da violazioni di dati precedenti, così da rendere il messaggio coerente con il profilo della vittima.
In alcuni casi, il phishing è mirato a individui specifici, come dirigenti o dipendenti con accesso a informazioni sensibili: si parla allora di spear phishing. Esiste anche il cosiddetto whaling, rivolto ai vertici aziendali, e il vishing, che utilizza chiamate telefoniche invece di messaggi scritti. Gli effetti del phishing possono essere devastanti, non solo per i singoli individui ma anche per le organizzazioni. Le vittime possono subire furti di identità, perdite finanziarie, accessi non autorizzati ai conti bancari o compromissione dei propri dispositivi.
Le aziende, oltre al danno economico diretto, rischiano la perdita di dati riservati, la violazione della privacy dei clienti e un grave danno reputazionale. Secondo le statistiche più recenti, il phishing rappresenta ancora oggi la principale via d’accesso agli attacchi informatici su larga scala, inclusi ransomware (programma informatico dannoso) e frodi aziendali. Contrastare questo fenomeno richiede una combinazione di tecnologie di sicurezza e consapevolezza umana.
I filtri antispam e i sistemi di autenticazione a più fattori riducono in parte i rischi, ma quello che fa davvero la differenza è la consapevolezza degli utenti. Riconoscere i segnali di un tentativo di phishing, come l’urgenza del messaggio, i link sospetti o gli indirizzi di provenienza anomali. Questo è essenziale per non cadere nella trappola. Le istituzioni finanziarie e le grandi piattaforme digitali raccomandano di non inserire mai dati personali in risposta a messaggi non richiesti e di verificare sempre la veridicità delle comunicazioni attraverso i canali ufficiali. La vostra banca non vi chiederà mai di accedere al vostro profilo tramite un link e, per la maggior parte dei servizi, le comunicazioni vengono sempre riportate nelle App ufficiali.
La regola aurea è non cedere al panico ed essere diffidenti, sempre. Le autorità di diversi Paesi hanno intensificato gli sforzi per individuare e perseguire i responsabili di queste truffe, ma la natura del phishing rende difficile il contrasto giudiziario.
Molti truffatori operano da oltreoceano con attacchi che partono da infrastrutture collocate in paesi dove la cooperazione internazionale è limitata o lenta, e spesso i criminali utilizzano reti di computer infetti per mascherare la loro identità.
Nonostante ciò, campagne di sensibilizzazione e iniziative di cybersecurity stanno contribuendo a migliorare la capacità collettiva di difesa.
* di Giacomo Orsolino